Outil d'échange crypto Near Intents piraté pour 3,8 millions de dollars
Un bug a permis à un attaquant de voler 3,8 millions de dollars à Near Intents, quelques jours après avoir bloqué un hacker lié à la Corée du Nord. Le token NEAR a chuté de près de 9%.
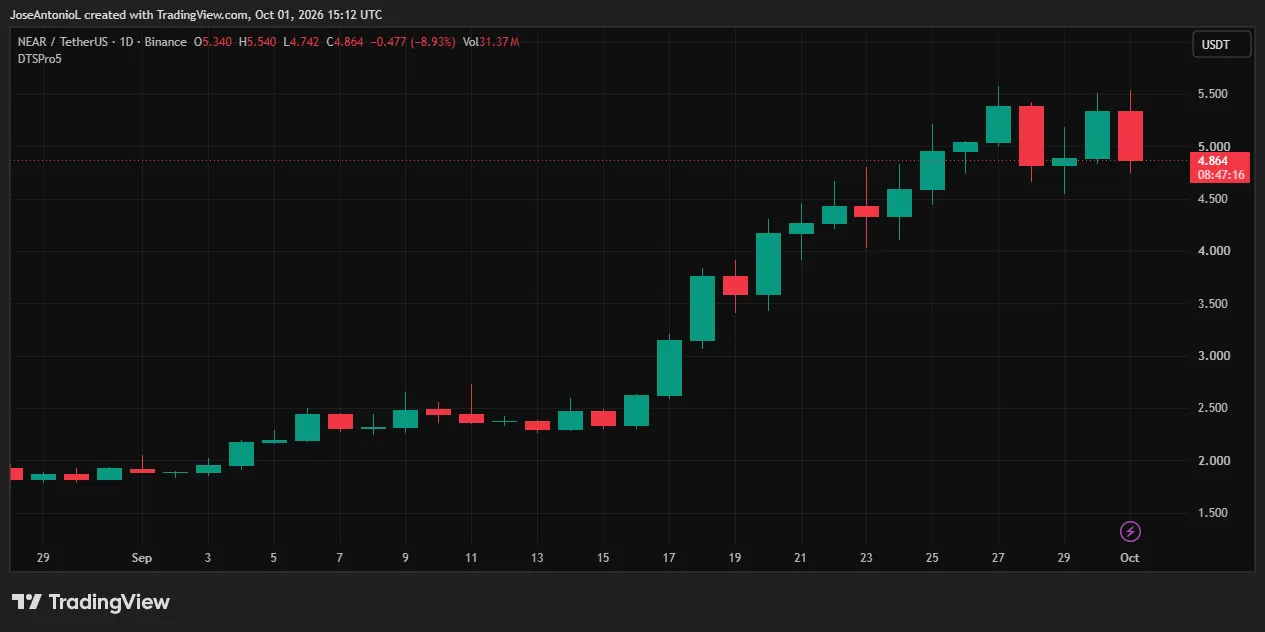 Source de l'image: Decrypt
Un outil crypto populaire appelé Near Intents a été piraté jeudi, perdant environ 3,8 millions de dollars à cause d'un attaquant qui a exploité une faille logicielle.
Near Intents est un service qui permet aux gens d'échanger une cryptomonnaie contre une autre à travers différentes blockchains (les réseaux numériques qui enregistrent les transactions crypto). Pensez-y comme un bureau de change qui ne ferme jamais — vous dites ce que vous voulez, et les entreprises de trading rivalisent pour vous offrir le meilleur prix. Il a géré plus de 30 milliards de dollars en échanges.
Le problème venait d'un bug dans la partie du système qui gère les dépôts et les retraits. Cette 'couche intermédiaire' détient temporairement l'argent des utilisateurs pendant qu'il est transféré entre les blockchains — et parce qu'elle regroupe les fonds, c'est une cible tentante pour les voleurs.
Voici les faits clés :
- 3,8 millions de dollars ont été volés lors de l'attaque
- Le token NEAR (la cryptomonnaie qui alimente le réseau) a chuté de 8,93% à 4,86 dollars
- Les actions d'un ETF lié (un fonds que vous pouvez acheter via un compte de courtage normal pour investir dans la crypto sans la posséder directement) ont chuté de plus de 7%
- Les fonds piratés ont été transférés vers une bourse appelée KuCoin et convertis en Bitcoin
Fait intéressant, ce piratage est survenu juste deux jours après que Near Intents ait bloqué une tentative d'échange de 50 millions de dollars d'un hacker lié à la Corée du Nord — le même groupe soupçonné d'avoir volé environ 387,5 millions de dollars à la bourse Bitget la semaine dernière. On ne sait pas si les deux incidents sont liés.
La bonne nouvelle pour les utilisateurs : Near Intents a promis de compenser intégralement tous les fonds perdus. Cela est important car, contrairement aux dépôts bancaires réguliers, les comptes crypto n'ont pas d'assurance dépôt pour protéger votre argent si quelque chose tourne mal.
L'entreprise dit que le bug est maintenant corrigé et que les services devraient revenir bientôt, avec un rapport détaillé à venir dans les prochains jours.
Ceci est un résumé généré par IA. Lisez l'article original sur : https://decrypt.co/379822/near-intents-hacked-days-after-denying-bitget-hacker